「パスワード管理に課金?iPhoneに無料のあるやん!」
僕は最初、iPhoneにある無料のパスワード管理機能を使ってた。だから、先輩が1Passwordにお金を払ってると聞いたとき、正直「もったいなくない?」と思った。
最近セキュリティの話が気になって、先輩に「なんか対策ありますか?」と聞いたら、まさかの有料。怖いのは嫌やけど、毎年の支払いまで増やすん?って引っかかった。
節約したいのに、ここで課金増えるん!?って思った僕笑
でも、説明を聞いて考えが変わった。僕がしたいのは、どこかで情報が漏れても、使い回しで他のアカウントまで被害を広げないこと。それと、偽のサイトへ自分からパスワードを渡さないこと。
「あの会社は大丈夫?このサービスは?」って、全部を気にし続けるのはきりがない。だから僕は、自分で続けるルールを決めた。
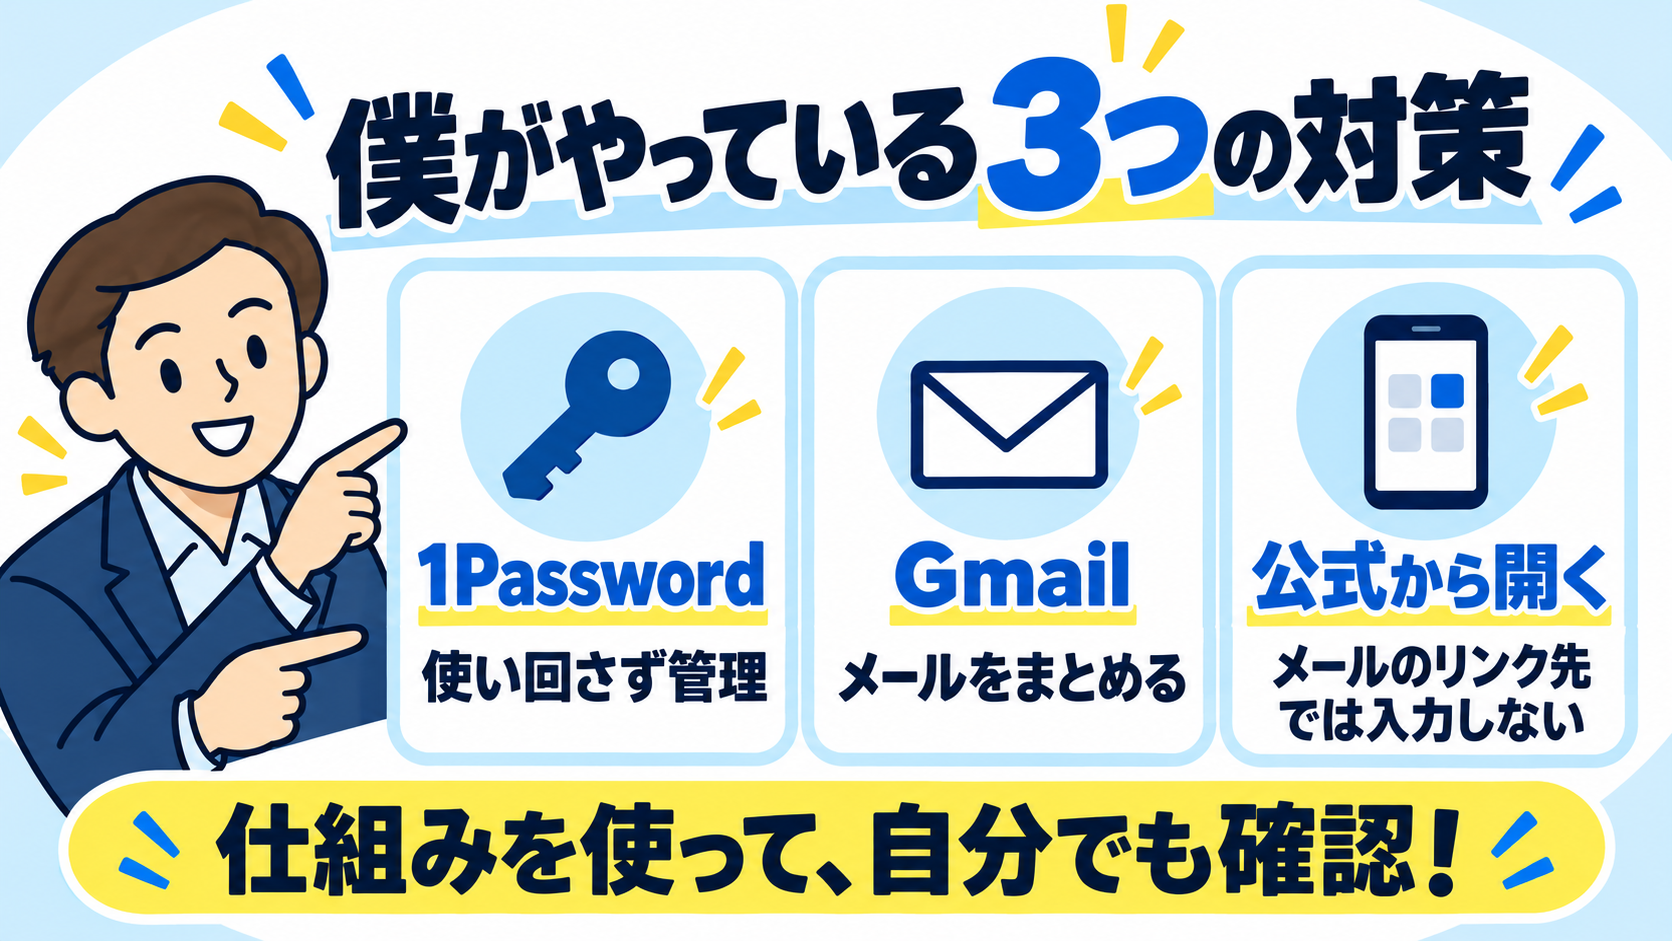
僕が普段やっている詐欺対策は、この3つだけ
- 1Passwordで、サービスごとに違うパスワードを作って管理する
- メールはGmailにそろえる
- メールのリンクからログインせず、公式アプリやサイトを自分で開く
対策を増やしたら絶対に漏れなくなる、とは思ってない。だから僕は、何でも怖がって対策を増やすより、被害を広げにくくすることと、入力する入口を自分で決めることを大事にしている。
1Passwordに課金した理由。僕の記憶と判断だけに任せん
先輩の説明で納得したのは、サービスごとに違うパスワードを作って、保存できること。全部を自分の頭で覚えんでいい。
例えば、通販もSNSも同じパスワードなら、一つから漏れた情報で、別のサービスにもログインを試される可能性がある。僕はそれを広げたくないから、パスワードをそろえない。
違うパスワードを作る→そのサービスに設定する→1Passwordに保存する。僕はこの管理にする。アプリを入れただけでは、今あるパスワードは変わらんから、使い回しているものは公式の画面から変更する。
「このサイト、本物なん?」の確認も助けてもらう
もう一つ、先輩の説明で「それはええな!」と思ったのが、登録したサイトに合わせて、ログイン情報を候補に出してくれるところ。
いつもの候補が出なければ、「あれ、ここで合ってる?」と立ち止まる手掛かりになる。そこで手入力して進むんやなくて、普段使う公式アプリやブックマークから開き直す。
見た目だけで毎回見抜くん?僕の「大丈夫そう!」だけに任せるのは怖いわ笑
候補が出ること自体が、本物の証明になるわけではない。でも、僕が確認するのを助けてくれるのはありがたい。
保存した情報を暗号化して守る仕組みがあることも知った。パスワード管理を専門にしているサービスの仕組みを聞いて、「ただメモするだけちゃうんや!」って納得した。
iPhoneの無料機能でもできる対策はある。そのうえで、僕は1Passwordで管理すると決めた。年払いを月ごとに考えたら、この管理に払う価値はあるわって思った。
メールはGmailにそろえる。確認する場所を増やさん
僕は、自分で使うメールをGmailにそろえている。Gmailには、怪しいメールを検知して警告を出す仕組みもある。
ただ、僕がしたいのは「Gmailなら全部見抜いてくれるから安心!」って丸投げすることやない。確認する場所をそろえて、ツールに助けてもらうこと。
警告があれば、リンクや添付ファイルを開かない。警告がなくても、メールからログインしないルールは変えん。Gmailの警告と、次の自分のルールをセットにしている。
メールが来たら、そこから入らん。公式で確認する
会社名もロゴも、本物そっくりに見せたメールやサイトがある。自然な見た目やからって、「これは大丈夫!」と毎回判断するのは怖い。
だから僕は、メールにあるリンクからログインページを開かない。メールで案内されても、そこからパスワードや認証コードを入力しない。
例えば「支払いを確認してください」「アカウントが停止されます」と来たら、僕の確認のしかたはこれ。
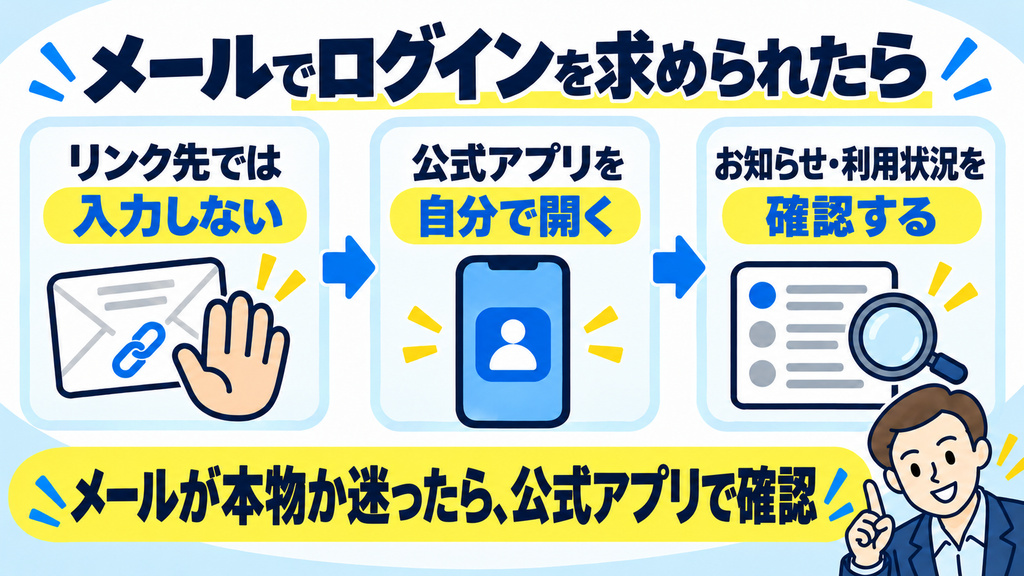
- メールのリンクからはログインしない
- 普段使う公式アプリか、確認済みのブックマークから公式サイトを自分で開く
- お知らせや利用状況を確認する。分からなければ、その公式窓口へ問い合わせる
確認が必要なら、メールに連れていかれた場所ではなく、自分で開いた公式の場所で確かめる。見つからんからといって、メールに戻って入力はしない。
偽物か当てるゲーム、毎回僕が勝てる気せん笑。入口を自分で決めたほうが楽やわ
「重要」「今すぐ」って書いてあっても、メールのリンク先で入力する理由にはせん。メールが来たら公式で確認する。ここは僕の固定ルール!
漏れたと分かったら、そのサービスから立て直す
どこかのサービスからパスワードが漏れたと分かったら、僕はそのサービスを公式の経路から開き、パスワードを変更して保存し直す。これは、もし起きたときの対応として決めている。
別々のパスワードにするのは、使い回しによる被害の連鎖を減らすため。「一つが漏れたら、他も全部同じやん…」という状態にはしたくない。
不正なログインや請求もあれば、変更だけで終わらせず、公式の案内に従ってアクセスを止める手続きや窓口への連絡もする。漏れた情報や被害の範囲によって、必要な対応は変わる。
僕はこの3つを続ける。貯めたお金を守るところも考える
いらん支払いは減らしたい。でも、頑張って貯めたお金や大事なアカウントを守るための仕組みまで、「課金やし無駄!」で片付けるのは違った。
僕は2027年4月から社会人になる予定。生活費も貯金も、友達とのご飯や旅行も残したい。せっかく準備したお金を守ることも、今から自分で考えておきたい。
パスワードは使い回さない。メールはGmailにそろえる。メールからログインせず、公式で確認する。僕の普段のルールはこの3つ。
今日やるなら、よく使うサービス一つで、パスワードを使い回してないか確認してみて。使い回していたら、公式の画面から別のものに変更して、管理アプリへ保存する。
無料か有料かしか見てなかった僕笑。先輩の説明、ちゃんと聞いてよかったわ。貯めるだけやなく、守るところも仕組みにしていく!
機能や条件も確認しておきたい人へ
僕のやり方はここまで。自動入力やメール対策の細かい条件も確認しておきたい人向けに、補助の案内を2つだけ置いておく。
機能の説明は2026年10月13日に確認。この記事は僕の実践と考え方の紹介で、すべての詐欺を防げるという保証ではありません。画像は説明用のイラストです。
コメント